Ledger hat in seinem Hardware-Wallet eine neue Funktion integriert, welche die Sicherheit Deiner Assets bedrohen könnte.
Mit dem neuen Update der Firmware installiert das Unternehmen auch den Service Ledger Recover.
Damit können Nutzer ihren Private Key sichern, wenn sie dies wünschen. Der Begriff „sichern“ könnte sich in diesem Zusammenhang jedoch als irreführend heraustellen.
Optionaler Service - Ledger Recover
Ledger verspricht, dass es sich beim neuen Service um ein optionales Angebot handelt, das Du bei Bedarf selbst aktivieren musst.
Das Unternehmen beteuert, dass Recover ohne Dein aktives Mittun nicht wirken wird. Ob dies auch für die Zukunft gilt, ist jedoch unklar.
Die französische Firma hatte bisher versprochen, dass die Seed niemals die Hardware-Wallet verlassen.
SICHER & STEUERFREI AUSWANDERN
Schaue Dir meinen kostenfreien Vortrag über eine erfolgreiche Auswanderung und die 2 besten steuerfreien Firmen an:
Sie gelangen also nie ins Internet und können dadurch nicht durch Hacker oder andere gestohlen werden. Diese enorme Sicherheit gegen die Internetkriminalität ist der größte Vorteil von Hardware-Wallets.
Genau aus diesem Grund haben viele Kryptonutzer die Hardware-Wallet von Ledger verwendet, um so getreu der Flaggentheorie 3.0 zur eigenen Bank zu werden und ihre Assets selber zu verwalten.
Ledger Recover schafft potenziell Sicherheitslücken
Auf den ersten Blick sieht es nach einem bequemen und sinnvollen Service aus.
Wenn Du Deine Secret Recovery Phrase verloren hast, kannst Du auf die Sicherung über Ledger Recover zugreifen. So würdest Du den Zugang zu Deinen Krypto-Assets nicht verlieren.
Allerdings gibt es eine Frage:
Wo wird die Kopie des Private Keys abgelegt und wie gelangt sie an diesen Ort.
Den Ablauf beschreibt Ledger wie folgt:
Wenn Du die Funktion Ledger Recover aktivierst, verschlüsselt Ledger Recover Deinen Private Keys und teilt ihn in drei Fragmente.
Dafür wird Shamir Secret Sharing genutzt. Shamir Secret Sharing ist mit die sicherste Methode einen Private Key sicher als Backup aufzubewahren.
Leger schreibt dazu:
„All das geschieht auf Ihrem Secure Element Chip, sodass Ihre Secret Recovery Phrase nicht gefährdet ist.“
Dann kommt jedoch der kritische Teil der Prozedur. Die drei verschlüsselten Fragmente verlassen Deinen Ledger über das Internet.
Damit wird es beispielsweise möglich, dass Hacker die Daten abfangen. Diese Gefahr ist eher theoretisch. Aber es gibt eine andere Problematik, die aus meiner Sicht entsteht.
Wo werden die Fragmente des Private Keys gespeichert?
Für sich genommen seien die einzelnen Fragmente völlig nutzlos, beteuert Ledger.
Die Entschlüsselung könne nur auf dem Secure-Element-Chip erfolgen, wenn diese noch nie kompromittiert wurde. Angeblich liefere das die völlige Sicherheit.
Die drei Teile Deines Private Keys werden auf drei Servern von unabhängigen Unternehmen gespeichert. Die Firmen sind:
Laut Ledger wird Dein Private Key mit BIP39 verschlüsselt und in drei Teile fragmentiert. Jede der drei Firmen erhält ein Fragment. Die einzelnen Fragmente sind alleine nutzlos.
Der Service kostet übrigens zusätzlich Geld. Du kannst ihn nicht versehentlich aktivieren. Du müsstest das kostenpflichtige Abonnement abschließen und bezahlen.
Wenn Du den Zugriff auf Dein Krypto-Assets wiederherstellen möchtest (weil Du z.B. Dein eigenes Backup verloren hast), werden nur zwei Fragmente benötigt, die Deinen Schlüssel wieder erstellen.
Demzufolge müssen die Hacker / die Regierung / oder andere Dritte also nur auf zwei Server oder Clouds zugreifen.
Weiterhin könnten Kriminelle eine Lösung finden, den Privat Key vom Ledger herunter transferieren. Bisher war das immer das Aushängeschild des Unternehmes, dass der Private Key niemals die Hardware-Wallet verlässt.
Hier könnten sich zahlreiche Hintertüren öffnen, welche die Sicherheit des gespeicherten Vermögens erheblich gefährden.
Und genau darum geht es den meisten in der Krypto-Community.
Es geht nicht darum, Angst vor dem Service Ledger Recover zu haben, sondern weil jetzt generell die Möglichkeit besteht, dass der Private Key das Hardwaregerät verlässt / verlassen kann.
Das sorgt für potenzielle Sicherheitslücken und selbst wenn jemand einen erzählt, dass es erst aktiviert und dem zugestimmt werden muss, heißt es noch lange nicht, dass es nicht doch eine Hintertür gibt oder es heimlich im Hintergrund gemacht wird.
Ledger hat über Jahre erarbeitetes Vertrauen zerstört
Insgesamt sieht der Service für viele sicher aus. Und doch empfehle ich Dir, den Dienst nicht zu aktivieren.
Der Ledger ist so beliebt, weil die Nutzer davon ausgegangen sind, dass der Private Key nicht dem Internet ausgeliefert wird. Der Deal war, dass der Schlüssel immer auf der Hardware-Wallet verbleibt.
Das ändert sich mit diesem Angebot. In den vergangenen Jahren wurden viele Versprechungen von Institutionen gemacht, die sich nachträglich als Täuschung erwiesen haben.
Fakt ist, dass man durch die neue Option über das Internet auf die verschlüsselten Fragmente des Private Key zugegriffen werden kann.
Dabei geht es nicht nur um ein paar kriminelle Hacker. Die viel größere Gefahr sind Regierungen oder Behörden.
Wenn die EU, Großbritannien und letztlich auch die USA in Paris oder bei den anderen Firmen anklopfen, gibt es einen Zugang, über den die verschlüsselten Fragmente des Private Keys abgeschöpft werden können.
Ledger behauptet, dass der Zugriff nur nach Deiner Einwilligung möglich ist. Ob Du dies glaubst, musst Du entscheiden. Es ist nicht ausgeschlossen, dass mit dieser Funktion eine Backdoor entstanden ist.
Diese Gefahr ist bei Hot-Wallet seit jeher ein Problem. Dass die Keys von Hardware-Wallets nicht mit dem Internet in Verbindung kommen, hat ihren Erfolg ausgemacht.
Dieser Vorteil existiert meiner Meinung nach bei Ledger nun nicht mehr.
Bei der Sicherheit für die Keys ist zudem zu berücksichtigen, dass Coincover mit einer von Ledger designten Umgebung arbeitet.
Da für die Wiederherstellung des Keys nur zwei Fragmente benötigt werden, muss eine Behörde nur bei Ledger anklopfen und kann die gewünschten Daten abfordern.
Fakt ist, dass Ledger Fragmente Deines Private Keys mit zwei anderen Unternehmen teilen. Die Unabhängigkeit muss aufgrund der oben genannten Verstrickung mit Coincover bezweifelt werden.
Wirklich transparent beschrieben hat Ledger nicht, wie eine Zusammensetzung der Fragmente außerhalb des Secure-Element-Chip nicht möglich ist.
Warum sollte man die Wiederherstellungsroutine nicht außerhalb simulieren können?
Eine weitere Frage ist, warum Ledger das über Jahre aufgebaute Vertrauen zerstört. Der Erfolg beruht auf der Tatsache, dass der Private Key immer offline bleibt und nie ins Internet gelangt.
Mit dem Update 2.2.1 hat Ledger dieses Vertrauen zerstört.
Die Frage ist, warum das Unternehmen diesen Service nicht separat aufbaut. Also einfach eine eigene neue Produktreihe auf den Markt bringt, welche dieses Feature haben.
So wären alle alten Ledger Nutzer nicht betroffen und müssten sich keine Sorgen machen.
Die, die ihre Seeds selber verwalten möchten, können dies weiterhin tun. Die, die sich das nicht zutrauen, können die andere Produktreihe von Ledger kaufen, welche Ledger Recover unterstützt.
Zusätzliches Datensammeln durch KYC-Identifizierung
Der Service Ledger Recover verlangt eine Verifizierung. Damit werden die verschlüsselten Fragmente des Private Keys einer bestimmten Person zugeordnet.
Auf dem ersten Blick ist dies natürlich sinnvoll, da nur der Eigentümer der Kryptowährungen ja eine Wiederherstellung vollziehen soll.
Durch diesen Vorgang wird aber die Pseudonymität der Nutzer aufgehoben und aus einem Private Key kann man immer die dazu passenden Public Keys ableiten.
Dieser Vorgang wird von Regierungen seit Langem gefordert. Die Regierung möchte wissen wem welche Krypto-Asset gehören.
Bisher konnten sie dank der starken Verschlüsselung nicht auf die Assets zugreifen, außer sie haben den Private Key. Bei einem Bankkonto sieht das alles ganz anders aus. Mit einem Mausklick bist Du enteignet.
Zusätzlich profitieren Nutzer von Kryptowährungen von der Pseudonymität, wenn der Anwender gewisse Grundlagen beachtet.
Durch einen Service wie Ledger Recover könnte man nun den Eindruck bekommen, dass hier 2 Fliegen mit einer Klappe geschlagen wurden.
Man hat potenziell Zugriff auf die Private Keys und weiß durch KYC wem welche Private Keys und somit Krypto-Assets zuzuordnen sind.
Damit wird die Grundlage für die Nutzung von Hardware-Wallets zerstört. Für mich ist das ein absolutes No-Go. Dies gilt auch, wenn man für diesen Service angeblich ausdrücklich zustimmen muss.
Ist Ledger nicht mehr sicher?
Das Risiko unbekannter Backdoors ist mir zu hoch. Aus meiner Sicht ist es nicht sicher, dass ohne Zustimmung wirklich kein Zugriff auf die Keys erfolgen kann.
Ledger ist keine Open Source. So ist nicht ersichtlich, wie der Service „Ledger Recover“ programmiert wurde. Wir wissen also nicht, welche Hintertüren sich öffnen können oder bereits eingebaut wurden.
Sicher ist, dass der Private Key jetzt in das Internet übertragen werden kann. Dies schließt ein, dass sehr wahrscheinlich auch Regierungen zugreifen könnten.
Und wer den Privat Key kennt, kann am Ende auch über die Assets verfügen. Not Your Keys, Not Your Coins 😉
Auch Hacker könnten versuchen, die neue Funktion zu nutzen und die Keys von der Hardware-Wallet zu transferieren.
Bisher war es so: Nach drei Fehlversuchen bei der PIN-Eingabe wird der Ledger komplett gelöscht. Dein Vermögen wäre nicht in Gefahr, solange Du ein Backup Deiner Seed / Private Key hast.
Dass der Service optional ist und nur bei aktiver Zustimmung ausgelöst wird, wiegt die Nutzer in einer falschen Sicherheit. Wer garantiert, dass es im Hintergrund nicht ein Tool existiert, dass den Key auch ohne Zustimmung absaugt.
Was ist, wenn dies eine Regierung fordert? Die Software-Lösung hat Ledger auf jeden Fall bereits parat.
Vielleicht wurde das Unternehmen sogar von der Regierung aufgefordert den neuen Service zu programmieren? Wer weiß das schon..
Fazit & Alternativen
Ich werde meine Ledger nicht weiter benutzen. Ich werde das Firmware Update nicht installieren. Zudem werde ich auf Alternativen ausweichen.
Bisher wird Ledger Recover nur vom Ledger Nano X unterstützt. In Zukunft sollen Ledger Nano S Plus und Ledger Stax ebenfalls dazukommen.
Ledger Recover ist nicht mit Ledger Nano S kompatibel. Die Frage ist also, ob man somit mit dem Nano S noch in "Sicherheit" ist und nicht betroffen ist.
Das kann Dir niemand sagen, weil der Code nicht einsehbar ist. Von daher ist es mir zu heiß aktuell diese Hardware-Wallet Lösung weiterhin zu verwenden und zu empfehlen. Ledger hat aber bereits angekündigt, dass sie den Service Ledger Recover Open Source machen möchte.
Welche Alternative ich favorisiere, haben wir bereits recherchiert und im GBM CLUB 12 verschiedene Hardware-Wallets vergleichen und ein Rating erstellt.

Weiterführender Inhalt für GoodbyeMatrix Club Mitglieder
3 Schritte, um Deine Krypto-Vermögenswerte nahezu unangreifbar zu machen
Auf dieses Video und unsere Vergleichstabelle sowie viel mehr hast Du Zugriff als GoodbyeMatrix Club Mitglied.
In diesem Video analysieren wir 12 verschiedene Hardware-Wallet auf ihre Sicherheitsmerkmale und stellen Dir im Anschluss unser eigenes Rating der besten und sichersten Hardware-Wallets vor!
Zusätzlich gehen zeigen wir Dir 3 Schritte, um Deine Krypto-Vermögenswerte nahezu unangreifbar zu machen.
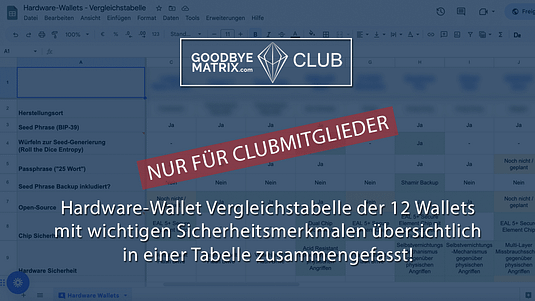
Neben dem Video bekommst Du Zugriff auf unsere Vergleichstabelle, welche Dir alle Merkmale übersichtlich präsentiert.
Du bist bereits Clubmitglied?
Hier kannst Du Dich einloggen >>
Bekannte Lösungen sind beispielsweise der Trezor und BitBox02. Aber nach unserer Recherche sind diese nicht die besten Lösungen. Deshalb möchte aber darauf hinweisen, dass es wichtig ist die verschiedene Alternativen sehr genau zu studieren.
Unsere Vergleichstabelle der 12 verschiedenen Hardware-Wallet im CLUB hilft Dir dabei enorm!
Viele Institutionen haben in den vergangenen Jahren ihre Versprechen nicht eingehalten. Deshalb erscheint es mir sinnvoll, die Beteuerungen von Ledger mit großer Skepsis zu sehen.
Zusammengefasst sehe ich folgende Risiken:
Welche Sorgen am Ende davon berechtigt sind, kann man schwer abschätzen. Generell ist es meiner Meinung nach sinnvoll eher skeptisch zu sein.
Vertrauen ist gut, Kontrolle ist besser! Nur leider können wir das nicht wirklich kontrollieren.
Genau deswegen werde ich mich von der Ledger Hardware-Wallet Lösung verabschieden, falls das Ruder nicht doch noch von Ledger rumgerissen wird.
Wer den Service Ledger Recover für sich nutzen möchte, der ist natürlich mit der Weiternutzung der Ledger Hardware-Wallet gut bedient.
Mehr Informationen zu Ledger Recover findest Du auf der offiziellen Webseite >>